Acces administració WordPress
Justificació:
Per protegir la gestió del nostre portfoli digital i evitar robatoris de compte o modificacions no autoritzades, és necessari configurar un model de permisos d’accés administratiu adequat i implementar la doble autenticació 2FA.
- Model de permisos triat per a l’accés administratiu: Apliquem el principi de mínim privilegi. Només els usuaris que ho requereixen tenen el rol d’Administrador osigui jo, mentre que per a altres col·laboradors o rols de gestió s’assignen perfils amb permisos restringits per evitar canvis accidentals a la configuració del sistema.
- Necessitat de la doble autenticació (2FA) en un lloc publicat a Internet: Quan una web està accessible públicament a Internet, està exposat constantment a atacs automatitzats de força bruta i filtracions de contrasenyes. La doble autenticació afegeix una segona capa de seguretat obligatòria garantint que ningú pugui entrar-hi encara que descobreixi la contrasenya.
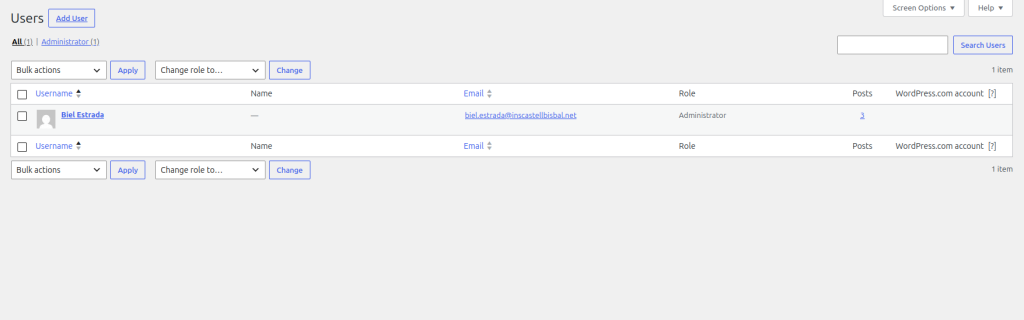
1er pas: Accedim a la secció d’usuaris de WordPress per revisar els rols de la plataforma. Aqui podem veure el usuaris que estan registrats a la pàgina web i puc administrar els permisos entre ells.
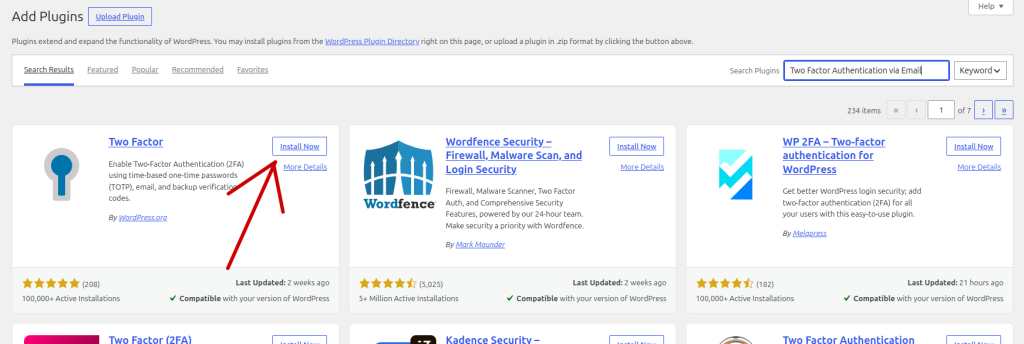
2n pas: Instal·lem o activem l’opció de doble autenticació (2FA) mitjançant un plugin de seguretat de 2FA.
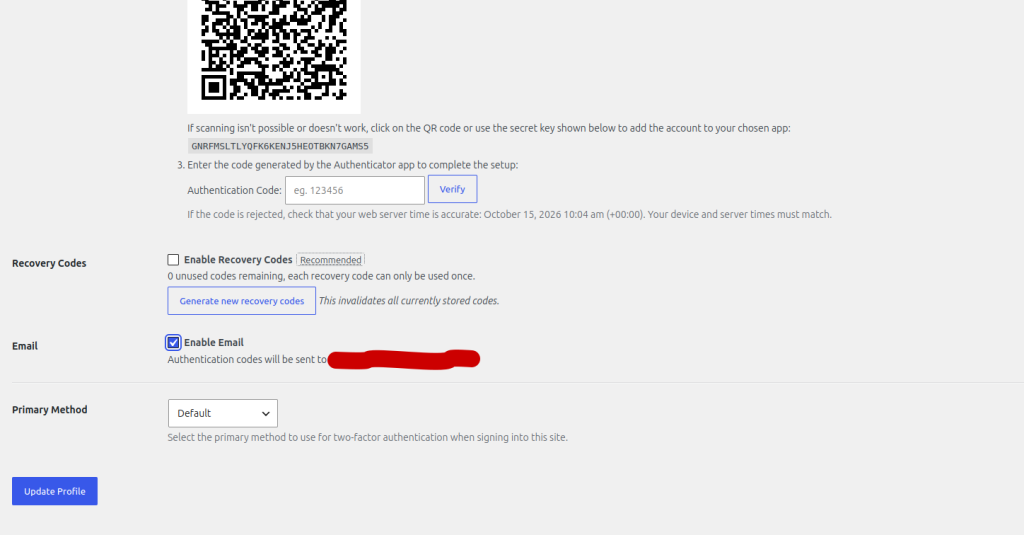
3er pas: Vinculem el compte d’administrador amb l’aplicació d’autenticació, en aquest cas el gmail que ja hem venia vinculat i actives la funció i guardes el canvis.